Domain zinnkrügl.de kaufen?
Wir ziehen mit dem Projekt
zinnkrügl.de um.
Sind Sie am Kauf der Domain
zinnkrügl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zinnkrügl.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Welche Qualifikationen sollte ein Migrant im Krisenfall haben?
Ein Migrant im Krisenfall sollte idealerweise über Sprachkenntnisse in der Landessprache verfügen, um sich verständigen zu können. Zudem sind Kenntnisse über die örtlichen Gegebenheiten, wie beispielsweise Notfallnummern oder Fluchtrouten, von Vorteil. Darüber hinaus ist es hilfreich, wenn der Migrant über grundlegende Erste-Hilfe-Kenntnisse verfügt, um sich und anderen im Notfall helfen zu können. **

Ähnliche Suchbegriffe für Krisenfall-Ransomware-Fachbücher-von
Top-Angebote
Produkte zum Begriff Krisenfall-Ransomware-Fachbücher-von:
-
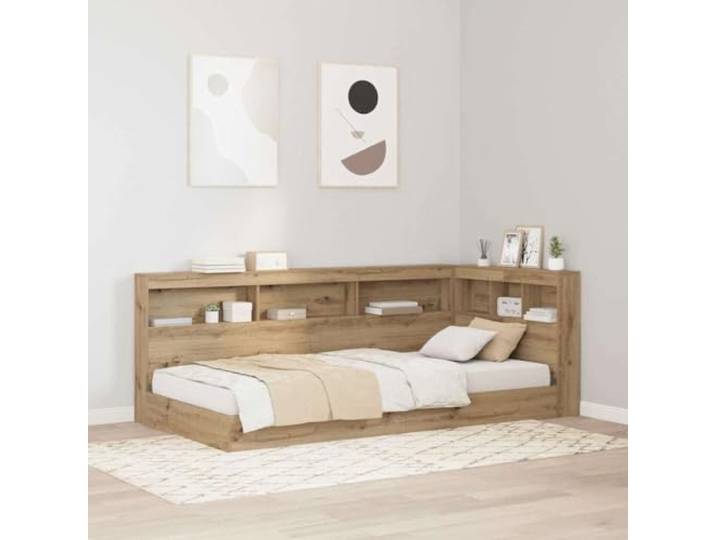
Kopfteil mit L-Formablage aus Ingenieurholz Eiche Handwerk zur Aufbewahrung von Büchern und Dekoration mit LadestesteKopfteil mit L-Formablage aus Ingenieurholz Eiche Handwerk zur Aufbewahrung von Büchern und Dekoration mit Ladesteste. Sorgfältig aus einem Ingenieurholz gefertigt, bietet es eine solide Stabilität und eine glatte Oberfläche, während die warmen Farbtöne und die Textur perfekt mit dem modernen Schlafzimmer harmonieren. Das Design fügt einen einzigartigen Charakter hinzu, passt perfekt zu minimalistischen Arrangements und unterstreicht das durchdachte Design. Die praktischen Regale bieten viel Stauraum für Bücher, Dekorationen und Nachtsachen, was Ihnen dabei Ordnung erleichtert und den einfachen Zugriff auf Ihre Notwendigkeiten ermöglicht. Der integrierte Ladeplatz im Design ermöglicht die bequeme Nutzung der Steckdosen ohne die Komfortzone zu verlassen, ideal für moderne Nutzer. Pflegeleicht - Wischen Sie regelmäßig mit einem weichen Tuch ab, um die elegante Optik und Haltbarkeit des Holzes zu bewahren, ohne scharfe Chemikalien zu vermeiden. Farbe:Braun-c207,00 €*Versand: 34,85 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kingfisher, T.: Was die Nacht verschweigt: Die Fortsetzung von WAS DIE TOTEN BEWEGT - Eine packende und atmosphärische Erzählung in der Tradition von Edgar Allan PoeWas die Nacht verschweigt: Die Fortsetzung von WAS DIE TOTEN BEWEGT - Eine packende und atmosphärische Erzählung in der Tradition von Edgar Allan Poe , Alex Easton kehrt in einem neuen unheimlichen Abenteuer zurück. Alex Easton möchte der guten Miss Potter, einer Freundin, einen Gefallen tun und reist nach Gallazien. Dort findet Alex ihr Haus allerdings leer vor und der Hausmeister ist tot und über allem hängt eine unheimliche Stille. Die Einheimischen wollen nicht darüber sprechen, was passiert ist. Und keiner von ihnen will einen Fuß auf das Gelände setzen. Die Dorfbewohner flüstern etwas von einer unheimlichen Kreatur aus dem gallazischen Volksglauben. Easton weiß, dass nicht allzu viel Wert auf den Aberglauben der Einheimischen gelegt werden sollte, aber als beängstigende Visionen für schlaflose Nächte sorgen und sich die seltsamen Ereignisse häufen, bleibt keine Wahl, als sich dem dunklen Schatten zu stellen, der über dem Haus hängt ... Die Fortsetzung von T. Kingfishers Bestseller-Novelle Was die Toten bewegt. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20241104, Autoren: Kingfisher, T., Übersetzung: Helfrecht, Elena, Seitenzahl/Blattzahl: 192, Keyword: Albtraum; Edgar Allan Poe; Klassiker; Neuerzählung; Reimagining; Retelling; Ruritanien; Trauma; Usher; Weird Tales, Fachschema: Amerikanische Belletristik / Science Fiction, Fachkategorie: Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 135, Höhe: 23, Gewicht: 298, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann man Fachbücher von der Steuer absetzen?
Kann man Fachbücher von der Steuer absetzen? Ja, unter bestimmten Bedingungen können Fachbücher als Werbungskosten oder Betriebsausgaben steuerlich geltend gemacht werden. Voraussetzung ist, dass die Bücher beruflich genutzt werden und einen direkten Bezug zur ausgeübten Tätigkeit haben. Es ist wichtig, die entsprechenden Belege aufzubewahren und die Ausgaben in der Steuererklärung anzugeben. Es empfiehlt sich, im Zweifelsfall einen Steuerberater oder das Finanzamt zu konsultieren, um sicherzustellen, dass die Absetzbarkeit der Fachbücher korrekt erfolgt. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **


Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Krisenfall-Ransomware-Fachbücher-von:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
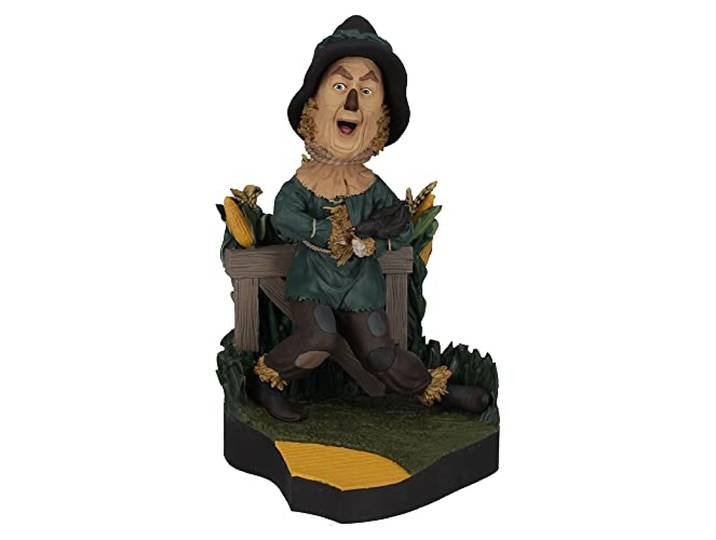
Royal Bobbles Der Zauberer von Oz Vogelscheuche, Sammlerstück WackelfigurRoyal Bobbles Der Zauberer von Oz Vogelscheuche, Sammlerstück Wackelfigur. Der Zauberer von Oz Bommelköpfe: Vogelscheuche Bobblescape - Wackelkopf - Der Moment, in dem Dorothy ihre ersten Schritte in einem Paar Rubin-Slipper gemacht hat, die Welt, als sie wusste, dass sie sich verändert. Und so hat unser auch. Nichts vergleichbar mit dem Wunder und Charme des Zauberers von Oz. Mit seinen geliebten Charakteren, der unvergesslichen Musik und der inspirierenden Botschaft von Hoffnung, Freundschaft und Zuhause bleibt der Originalfilm der Goldstandard für einen zeitlosen Klassiker. Popkultur-Sammler: Royal Bobbles verfügt über mehrere verschiedene Produktlinien berühmter Ikonen, darunter Entertainer, Künstler, Sänger und historische / politische Figuren. Ideal für Sammler aller Genre, diese Wackelköpfe sind lustige Geschenke für jedermann Einzigartige, sammelbare Bommelköpfe: Jeder Royal Bobbles Wackelkopf in Premium-Qualität wird in einer farbenfrohen bedruckten Sammlerbox mit einem maßgeschneiderten Styropor-Innenschutz geliefert. Alle Wackelköpfe von Royal Bobbles sind aus hochwertigem, schwerem Polyresin hergestellt, sind über 20,3 cm hoch und einzeln handbemalt. Jede Figur verfügt über ein eigenes Hologramm mit einer einzigartigen Seriennummer auf der Unterseite der Basis, um die Echtheit anzuzeigen. Lebensechte Figuren, exquisites Detail: Da jeder Wackelkopf von Royal Bobbles sorgfältig recherchiert, handbemalt und mit Sorgfalt gefertigt wird, ist jedes Design sehr detailliert. Royal Bobbles ist führend in der Branche mit den realistischsten und lebensechten Ähnlichkeiten, so dass sie in jeder Umgebung zu Hause sind, ob auf einem Schreibtisch, einer Vitrine oder sogar in einem Klassenzimmer Premium Bommelkopf-Statuetten: Gegründet im Jahr 2009, ist Royal Bobbles ein Premium-Designer und Hersteller, der sich auf hochwertige, exquisite Sammlerfiguren spezialisiert hat, die ein hohes Maß an Details und Haltbarkeit in jedem Produkt ermöglichen. Die Qualität und Details von Royal Bobbles Produkten und Verpackungen sind in der Branche unübertroffen. Farbe:Vogelscheuche130,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kopfteil mit L-Formablage aus Ingenieurholz Eiche Handwerk zur Aufbewahrung von Büchern und Dekoration mit LadestesteKopfteil mit L-Formablage aus Ingenieurholz Eiche Handwerk zur Aufbewahrung von Büchern und Dekoration mit Ladesteste. Sorgfältig aus einem Ingenieurholz gefertigt, bietet es eine solide Stabilität und eine glatte Oberfläche, während die warmen Farbtöne und die Textur perfekt mit dem modernen Schlafzimmer harmonieren. Das Design fügt einen einzigartigen Charakter hinzu, passt perfekt zu minimalistischen Arrangements und unterstreicht das durchdachte Design. Die praktischen Regale bieten viel Stauraum für Bücher, Dekorationen und Nachtsachen, was Ihnen dabei Ordnung erleichtert und den einfachen Zugriff auf Ihre Notwendigkeiten ermöglicht. Der integrierte Ladeplatz im Design ermöglicht die bequeme Nutzung der Steckdosen ohne die Komfortzone zu verlassen, ideal für moderne Nutzer. Pflegeleicht - Wischen Sie regelmäßig mit einem weichen Tuch ab, um die elegante Optik und Haltbarkeit des Holzes zu bewahren, ohne scharfe Chemikalien zu vermeiden. Farbe:Braun-c207,00 €*Versand: 34,85 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Welche Qualifikationen sollte ein Migrant im Krisenfall haben?
Ein Migrant im Krisenfall sollte idealerweise über Sprachkenntnisse in der Landessprache verfügen, um sich verständigen zu können. Zudem sind Kenntnisse über die örtlichen Gegebenheiten, wie beispielsweise Notfallnummern oder Fluchtrouten, von Vorteil. Darüber hinaus ist es hilfreich, wenn der Migrant über grundlegende Erste-Hilfe-Kenntnisse verfügt, um sich und anderen im Notfall helfen zu können. **
-
Kann man Fachbücher von der Steuer absetzen?
Kann man Fachbücher von der Steuer absetzen? Ja, unter bestimmten Bedingungen können Fachbücher als Werbungskosten oder Betriebsausgaben steuerlich geltend gemacht werden. Voraussetzung ist, dass die Bücher beruflich genutzt werden und einen direkten Bezug zur ausgeübten Tätigkeit haben. Es ist wichtig, die entsprechenden Belege aufzubewahren und die Ausgaben in der Steuererklärung anzugeben. Es empfiehlt sich, im Zweifelsfall einen Steuerberater oder das Finanzamt zu konsultieren, um sicherzustellen, dass die Absetzbarkeit der Fachbücher korrekt erfolgt. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Krisenfall-Ransomware-Fachbücher-von
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kingfisher, T.: Was die Nacht verschweigt: Die Fortsetzung von WAS DIE TOTEN BEWEGT - Eine packende und atmosphärische Erzählung in der Tradition von Edgar Allan PoeWas die Nacht verschweigt: Die Fortsetzung von WAS DIE TOTEN BEWEGT - Eine packende und atmosphärische Erzählung in der Tradition von Edgar Allan Poe , Alex Easton kehrt in einem neuen unheimlichen Abenteuer zurück. Alex Easton möchte der guten Miss Potter, einer Freundin, einen Gefallen tun und reist nach Gallazien. Dort findet Alex ihr Haus allerdings leer vor und der Hausmeister ist tot und über allem hängt eine unheimliche Stille. Die Einheimischen wollen nicht darüber sprechen, was passiert ist. Und keiner von ihnen will einen Fuß auf das Gelände setzen. Die Dorfbewohner flüstern etwas von einer unheimlichen Kreatur aus dem gallazischen Volksglauben. Easton weiß, dass nicht allzu viel Wert auf den Aberglauben der Einheimischen gelegt werden sollte, aber als beängstigende Visionen für schlaflose Nächte sorgen und sich die seltsamen Ereignisse häufen, bleibt keine Wahl, als sich dem dunklen Schatten zu stellen, der über dem Haus hängt ... Die Fortsetzung von T. Kingfishers Bestseller-Novelle Was die Toten bewegt. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20241104, Autoren: Kingfisher, T., Übersetzung: Helfrecht, Elena, Seitenzahl/Blattzahl: 192, Keyword: Albtraum; Edgar Allan Poe; Klassiker; Neuerzählung; Reimagining; Retelling; Ruritanien; Trauma; Usher; Weird Tales, Fachschema: Amerikanische Belletristik / Science Fiction, Fachkategorie: Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 135, Höhe: 23, Gewicht: 298, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Suffrin, Dana von: Nochmal von vorneNochmal von vorne , Roman | Nominiert für den Deutschen Buchpreis 2024 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240307, Produktform: Leinen, Autoren: Suffrin, Dana von, Seitenzahl/Blattzahl: 240, Themenüberschrift: FICTION / Places / Europe, Keyword: Dana Vowinckel; Familiengeschichte; Familienkonflikt; Humor; Israel; Judentum; Junge deutsche Literatur; Jüdin; Longlist Deutscher Buchpreis; Longlist Deutscher Buchpreis 2024; Schwesterbeziehung; Shoah; Transgenerationelles; Trennung; jüdisch, Fachschema: Deutsche Belletristik / Roman, Erzählung~Deutscher Buchpreis 2024 Longlist~München / Roman, Erzählung~Tel Aviv / Roman, Erzählung, Fachkategorie: Familienleben~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Vertreibung, Exil, Migration, Region: München~Tel-Aviv, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.)~erste Hälfte 21. Jahrhundert (2000 bis 2050 n. Chr.), Interesse Alter: Bezug zu Juden und jüdischen Gruppen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 208, Breite: 135, Höhe: 26, Gewicht: 348, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.